Canevas juridiques et guide de contactualisation
Introduction
Cadre d’utilisation de l’outil
Cet outil, intégré à la boîte à outils ENT, vise à proposer des canevas et des modèles destinés à faciliter la contractualisation entre les différents acteurs impliqués dans la mise en œuvre d’activités de traitement de données à caractère personnel dans le cadre d’un ENT. Il a pour objet d’offrir un socle commun de rédaction, permettant de clarifier les rôles et responsabilités, et de fluidifier la préparation des documents indispensables au déploiement d’un projet ENT.
Ce kit n’a pas vocation à remplacer l’analyse juridique propre à chaque projet, ni les arbitrages nécessaires au regard de l’organisation, des choix techniques et des conditions de mise en œuvre retenues localement. Il vise en revanche à sécuriser et à accélérer la préparation des principaux documents, en fournissant des formulations de référence et des points d’attention à adapter au contexte de chaque ENT.
Articulation de l’outil
Le présent document est structuré autour de deux entrées complémentaires : d’une part, une présentation progressive des différents niveaux de contractualisation d’un projet ENT ; d’autre part, des canevas types mis à disposition en téléchargement pour chaque situation. Chaque niveau de contractualisation répond à une question distincte : qui porte le projet (portage et gouvernance), qui est responsable des traitements de données à caractère personnel (répartition des obligations RGPD), comment la relation avec les prestataires est encadrée (acquisition, hébergement, services tiers), quelles règles s’imposent aux utilisateurs (charte et conditions d’usage), et quels modèles réutiliser pour formaliser et déployer ces exigences dans les documents.
1. Les étapes de contractualisation d'un projet
1.1. Convention de partenariat pour le portage du projet ENT
1.1.1 Quand l'utiliser ?
La convention de partenariat a pour objet de définir le portage du projet et les rôles et responsabilités respectifs de ses différentes parties prenantes, relatifs à la promotion, l’accompagnement, la formation et l’assistance pour la mise en œuvre de l’ENT, la fourniture, au bénéfice des responsables de traitements, des données à caractère personnel nécessaires ainsi qu’un cadre de gouvernance et de pilotage.
Il est recommandé de conclure une convention de partenariat entre les porteurs de projet que sont les collectivités territoriales ou groupements de collectivités et les académies notamment.
En tout état de cause, la convention de partenariat doit être adaptée à chaque projet, pour tenir compte de la réalité opérationnelle. Elle peut concerner par exemple d’autres structures que les établissements scolaires du premier et/ou du second degré.
1.1.2 Quelles sont les parties prenantes impliquées ?
Les parties prenantes intéressées par cette convention sont les suivantes :
- Les collectivités territoriales (ou groupement de collectivités territoriales) concernées ;
- Les autorités académiques, notamment pour le compte des écoles, et, le cas échéant, les établissements d’enseignement scolaires
Afin que les collectivités territoriales le souhaitant puissent rejoindre une convention de partenariat, un mécanisme d’adhésion à ladite convention, par avenant, peut être envisagé.
La maîtrise d’ouvrage sera représentée généralement par les collectivités territoriales en lien avec les académies.
Le ou les prestataires chargés de la fourniture et de la mise en œuvre des solutions ENT sont sélectionnés par les parties à la convention de partenariat et ne sont pas partie à cette dernière. Les prestataires, qui sont éditeurs, intégrateurs ou exploitants ENT, assurent la maîtrise d’œuvre dans les conditions prévues par le marché public de la maîtrise d’ouvrage ou, à défaut, par un contrat de prestations spécifique.
1.1.3 Cas d’extraction de données des annuaires ENT (CARINE/CARMO)
Dans le cas particulier de l’extraction de données des annuaires ENT, pour alimenter en données à caractère personnel, les solutions de gestion des équipements fixes et mobiles et de gestion de classe conformes aux cadres de référence CARINE et CARMO1, une convention de partenariat entre l’État et les collectivités territoriales concernées devrait être conclue. Cette convention définit les conditions d’exploitation des données et en rappelle notamment les finalités. En outre, l’opération d’extraction peut être opérée uniquement si le traitement est inscrit dans le registre du responsable de traitement et prévoit une extraction pour une telle finalité.
1.2. Accord de responsabilité conjointe
1.2.1 Quand l'utiliser ?
Dès lors que les différentes parties à la convention de partenariat participent aux décisions stratégiques du projet et sont ainsi impliquées conjointement dans la détermination des finalités et des moyens des traitements de données à caractère personnel associés, elles ont la qualité de responsable de traitement au sens de l’article 4 du RGPD.
Par suite et conformément aux dispositions de l’article 26 du RGPD, une convention de responsabilité de traitement conjointe doit impérativement être formalisée entre ces différentes entités.
Par souci de cohérence et d’intelligibilité du dispositif contractuel, il est recommandé de formaliser une convention de responsabilité de traitement conjointe se référant à la convention de partenariat mais lui étant pour autant distincte.
Si une grande latitude est consentie aux parties dans la formalisation de ce type de convention, laquelle doit clarifier les responsabilités et obligations assumées par chacune des parties à l’égard des traitements en cause, des modèles types de convention sont néanmoins mis à disposition en annexes.
Pour justifier d’une responsabilité conjointe de traitement au sens de l’article 26 du RGPD, il est nécessaire de pouvoir démontrer que le traitement (en l’espèce, le projet d’ENT) ne serait pas possible sans la participation des deux parties à la détermination des finalités et des moyens, en ce sens que le traitement pour chacune des parties est indissociable de celui de l’autre, c’est-à-dire inextricablement lié » (cf. Lignes directrices du CEPD n° 07/2020, page 22, point n°55)
1.2.2 Quelles sont les parties prenantes impliquées ?
Les parties prenantes à cette convention sont l'ensemble des parties impliquées dans la convention de partenariat auxquelles peuvent s'ajouter les établissements d'enseignement.
Lorsque la responsabilité conjointe est également partagée avec les établissements d’enseignement, dès lors que ceux-ci disposent de la personnalité morale et qu’ils exercent un rôle actif dans la fixation des moyens et finalités de ce traitement, ces établissements, bien que n’étant pas partie à la convention de partenariat, seront partie à la convention de responsabilité conjointe. En effet, si les chefs d’établissements assument une part de responsabilité de traitement, dès lors qu’il leur appartient, notamment, de déterminer les modules de l’ENT dont ils entendent se doter, ils ne sont pas systématiquement signataires des conventions de partenariat.
1.3. Cas d’absence de responsabilité conjointe
Lorsque les finalités et les moyens du traitement ne sont pas déterminés conjointement, chaque entité agit en tant que responsable de traitement distinct, ou, le cas échéant, l’une des parties peut intervenir en qualité de sous-traitant pour le compte de l’autre.
Dans cette hypothèse, la qualification juridique doit être appréciée au cas par cas, en fonction du rôle effectivement exercé par chaque acteur dans la mise en œuvre du traitement. Les obligations contractuelles doivent alors être adaptées en conséquence (accord de sous-traitance conforme à l’article 28 du RGPD, ou absence de convention spécifique en cas de traitements distincts).
Tous les projets ne relevant pas d’une responsabilité conjointe, il convient de vérifier en amont la répartition effective des décisions relatives aux finalités et aux moyens afin de retenir la qualification appropriée.
1.4. Contrats avec prestataires (acquisition, hébergement, tiers)
1.4.1 Fiche opérationnelle - Acquisition / Réalisation (marché ENT)
Cette fiche récapitule les points de vigilance à anticiper dès lors qu’un porteur de projet rédige un cahier des charges fonctionnel et technique en vue de sélectionner un prestataire pour déployer la solution2. La sélection du prestataire et l’exécution du marché doivent être conduites dans le respect des règles de la commande publique.
Le marché doit reposer sur un cahier des charges fonctionnel et technique suffisamment précis pour permettre la sélection du prestataire et encadrer la mise en œuvre de la solution. Les éditeurs, intégrateurs ou exploitants ENT assurent la maîtrise d’œuvre dans les conditions prévues par le marché public de la maîtrise d’ouvrage ou, à défaut, par un contrat de prestations spécifique.
Les pièces contractuelles doivent comporter a minima des clauses relatives à la recette, à la maintenance, à la propriété intellectuelle, aux garanties de sécurité, à la responsabilité, à la qualité de service, à la réversibilité, à la portabilité des données et à l’accès aux codes sources. Ces clauses constituent le socle minimal d’un marché ENT sécurisé sur le plan opérationnel et juridique.
Une clause de sous-traitance conforme à l’article 28 du RGPD doit être intégrée au marché (un modèle de clause de sous-traitance est mis à disposition en annexes). Il est également recommandé de demander, dès la candidature, le détail des garanties mises en œuvre par les candidats en matière de protection des données à caractère personnel et de sécurité, afin de pouvoir apprécier le niveau de protection proposé.
Principaux points de vigilance :
- Propriété intellectuelle : la clause de propriété intellectuelle doit être adaptée au type de solution retenu. Si le projet repose sur une solution standard, la contractualisation pourra porter sur une mise à disposition en mode SaaS ou sur une licence non exclusive. Si la solution est développée spécifiquement à partir du cahier des charges du projet, le porteur peut souhaiter prévoir une cession exclusive des droits de propriété intellectuelle.
- Réversibilité et portabilité : le marché doit prévoir une clause de réversibilité suffisamment précise pour organiser la continuité du service en cas de renouvellement du marché ou de changement de prestataire. Cette clause doit permettre la reprise des données, la transition vers une nouvelle solution et la continuité du projet ENT. La portabilité des données personnelles des utilisateurs doit être prévue pour faciliter cette reprise entre solutions différentes.
- Accès aux codes sources : une clause d’accès aux codes sources doit être prévue pour des hypothèses limitées de défaillance du fournisseur de la solution ENT ou des services associés, notamment lorsque la maintenance, le support ou la formation ne sont plus assurés dans des conditions satisfaisantes.
1.4.2 Fiche opérationnelle - Hébergement
Cette fiche récapitule les points de vigilance concernant la sécurisation du choix et de la contractualisation du mode d’hébergement de la solution ENT, ainsi que les exigences juridiques et de sécurité qui doivent encadrer les prestations associées. Les points partagés s'appliquent dès lors que le projet ENT repose sur un hébergement externalisé, mutualisé, interne ou proposé dans le cadre d’une offre en mode SaaS.
L’hébergement d’une solution ENT peut être assuré dans le cadre d’une infogérance auprès d’une entreprise de services du numérique (ESN), par un service informatique de la collectivité territoriale ou de l’académie, ou encore par une société proposant une solution ENT en mode SaaS. Lorsque l’hébergement repose sur une infogérance, plusieurs acteurs peuvent intervenir. Les relations avec chacun d’eux doivent alors être contractuellement encadrées et préciser les règles de sécurité applicables à l’hébergement de l’ENT ainsi qu’aux prestations qui y sont associées. Les principes suivants doivent notamment être considérés lors de la contractualisation :
La fourniture des prestations d’hébergement suit les règles de la commande publique. La sélection du prestataire hébergeur et l’exécution de la prestation doivent donc être conformes aux dispositions applicables aux marchés publics.
Le contrat d’hébergement doit impérativement intégrer une clause de sous-traitance conforme à l’article 28 du RGPD. Cette exigence s’impose pour encadrer les traitements réalisés pour le compte du ou des responsables de traitement dans le cadre de l’exploitation de la solution ENT.
Le contrat doit également préciser les engagements du prestataire en matière de sécurité, de localisation des données, de conditions de recours à d’éventuels sous-traitants ultérieurs. Il doit en outre encadrer les garanties applicables lorsque des flux ou traitement impliquent un environnement cloud, en particulier en cas de transfert de données en dehors de l’Union européenne, conformément aux articles 45, 46 et 47 du RGPD. À cet égard, une vigilance particulière doit être portée au choix des solutions proposées, notamment lorsqu’elles reposent sur des services non européens ou impliquent la création de comptes individuels par les utilisateurs (par exemple dans le cadre de suites collaboratives ou d’outils d’intelligence artificielle). Il convient de veiller à la cohérence entre les ressources mises à disposition et les règles applicables dans le cadre pédagogique. Dès lors, il est recommandé d’anticiper ces enjeux lors de la sélection des prestataires et de s’assurer que les solutions retenues sont compatibles, avec les cadres d’usage en vigueur dans le domaine éducatif.
L’hébergeur doit s’engager à héberger les données dans un État membre de l’Union européenne ou, à défaut, dans un pays autorisé expressément par le responsable de traitement et assurant un niveau de protection suffisant des droits et libertés des personnes concernées. En cas de transfert de données personnelles hors de l’Union européenne, le prestataire doit justifier soit d’une décision d’adéquation (article 45 du RGPD), soit du recours à un ou plusieurs outils reconnus par le RGPD, notamment les règles internes d’entreprise (BCR) ou les clauses contractuelles types (CCT). Le cas échéant, ces outils doivent être complétés par des mesures additionnelles destinées à garantir un niveau de protection équivalent à celui exigé dans l’Union européenne (articles 46 et 47 du RGPD).
Principaux points de vigilance :
- Hébergement cloud et droit extra-européen : le référentiel SecNumCloud, publié par l’ANSSI et mis à jour en mars 2022 dans sa version 3.2, constitue un cadre d’exigences applicable aux prestataires de services cloud. Il permet au porteur de projet ENT de s’assurer de la protection du service cloud à l’égard du droit extra-européen, au moyen d’une combinaison de mesures techniques, opérationnelles et juridiques. Ce référentiel est conforme aux exigences européennes relatives à la protection des données personnelles et aux suites de l’arrêt « Schrems II » rendu par la Cour de justice de l’Union européenne le 16 juillet 2020, qui rappelle l’exigence d’un niveau de protection équivalent à celui du RGPD lorsque des données personnelles de citoyens européens sont transférées hors de l’Union européenne.
- Enjeux opérationnels : le porteur de projet doit identifier précisément qui héberge, qui administre, qui exploite et qui intervient en support ou maintenance afin de sécuriser contractuellement chaque maillon de la chaîne d’hébergement des données lorsqu’il existe plusieurs intervenants. Une attention particulière doit être portée à la localisation des données, aux éventuels transferts hors UE, aux garanties produites par le prestataire et à la cohérence entre les engagements contractuels d’hébergement et les obligations de protection des données applicables au projet ENT. En présence d’une solution SaaS ou d’un hébergement cloud, il est recommandé de vérifier si le prestataire apporte des garanties compatibles avec les exigences rappelées dans le référentiel SecNumCloud et avec les conditions posées pour les transferts internationaux de données.
1.4.3 Fiche opérationnelle - ENT et services Tiers
Cette fiche rappelle les points de vigilance applicables dès lors qu'un service tiers est rendu accessible depuis l'ENT ou interopère avec celui-ci. Ces éléments visent à sécuriser l’interfaçage entre la solution ENT et des services tiers, lorsque l’accès à ces services implique une transmission de données à caractère personnel, un accès hors du cadre de confiance du projet ENT ou un encadrement contractuel spécifique.
Avant tout projet d'interfaçage, les principes suivants sont à considérer :
- Les services natifs et les applications métier intégrées à l’ENT relèvent du cadre de confiance du projet.
- En revanche, l’accès à des services tiers constitue une finalité du traitement de données à caractère personnel mis en œuvre dans le cadre de l’ENT. À ce titre, cette finalité doit être inscrite dans la fiche relative au traitement que constitue l’ENT, qui sera lui-même répertorié au sein du registre des traitements du responsable de traitement et portée à la connaissance des personnes concernées. Lorsqu’un service tiers suppose une transmission de données à caractère personnel à un tiers ou un stockage hors du cadre de confiance, un cadre juridique spécifique peut être nécessaire. Le responsable de traitement de l’ENT ne doit pas ouvrir l’accès à un service tiers si celui-ci ne respecte pas les exigences du projet ENT ; il lui appartient de procéder aux vérifications nécessaires avant l’ouverture du service. Les destinataires des données à caractère personnel doivent figurer à la fois dans la fiche susmentionnée et dans l’information délivrée aux personnes concernées, conformément au RGPD.
L’interfaçage entre l’ENT et un service tiers implique soit la signature d’une convention de service avec le fournisseur du service, soit une adhésion au GAR. La convention de service est le cadre à prévoir lorsque l’interopérabilité entre l’ENT et le service tiers doit préciser les rôles respectifs des parties, leurs engagements et les modalités de traitement des données à caractère personnel des utilisateurs. Le recours au GAR constitue une autre voie d’interfaçage pour garantir le cadre de confiance ; la CNIL l’encourage et relève que le dispositif s’inscrit dans l’esprit du RGPD. Le contrat d’adhésion au GAR des services tiers comprend en pratique une charte éthique, et les fournisseurs de services doivent signer un contrat d’adhésion et respecter un référentiel technique et fonctionnel.^3
La convention de service doit être élaborée entre les porteurs du projet ENT, les fournisseurs de services tiers concernés et, en cas de transmission de données à caractère personnel, les responsables de traitement concernés, notamment le DASEN pour le premier degré et le chef d’établissement pour le second degré. Elle a pour objet de préciser les rôles respectifs, les engagements des parties et les modalités de traitement des données des utilisateurs. Elle doit notamment :
Identifier les parties concernées, par exemple le responsable de traitement de l’ENT lorsqu’il y a transmission de données, les responsables de la mise en œuvre du projet ENT et le responsable du service tiers.
Préciser le rôle de chacune des parties, notamment celui du responsable de traitement, du fournisseur d’identité et du fournisseur de service.
Organiser les relations entre les parties : moyens de coordination, conditions d’adhésion et de retrait du responsable de mise en œuvre du projet ENT, conditions d’adhésion et de retrait du responsable du service tiers, relations bilatérales admises entre fournisseur d’identité et fournisseur de service, ainsi que les documents de référence applicables, y compris les documents d’architecture technique.
Expliciter les engagements respectifs des acteurs, en couvrant les responsabilités communes, les engagements des fournisseurs d’identité, ceux des fournisseurs de service, ceux des administrateurs de la solution ENT, ainsi que la durée de l’accord et ses conditions de rupture et de renouvellement.
Stipuler clairement les données nécessaires transmises par l’ENT pour assurer l’authentification, le contrôle d’accès et le fonctionnement du service tiers, ainsi que les destinataires et la finalité du traitement lorsqu’il y a lieu. Les données transmises ne peuvent pas être utilisées pour d’autres finalités que celles strictement nécessaires à la fourniture du service.
Prévoir les conditions et modalités d’accès et de retrait d’un utilisateur, y compris l’accès ou le retrait à l’initiative de l’utilisateur lui-même, l’accès ou le retrait par un tiers (directeur d’école, chef d’établissement, administrateur ENT), ainsi que la durée de conservation, de récupération et de suppression des données à caractère personnel, y compris celles produites dans le service tiers.
Préciser la capacité à sous-traiter tout ou partie des activités. Lorsqu’un acteur recourt à la sous-traitance, la convention doit encadrer les conditions, devoirs et responsabilités correspondants. Elle doit également comporter une clause de réversibilité et, lorsqu’un sous-traitant est identifié au sens du RGPD, une clause de sous-traitance conforme à l’article 28 du RGPD (un modèle de clause de sous-traitance est mis à disposition en annexes).
Il est précisé que la liste fournie ci-dessus n’est pas exhaustive. Elle identifie les éléments indispensables pour qu’un service Tiers puisse s’interfacer avec un ENT. Les parties concernées sont libres de faire apparaître aux termes de la convention tous les éléments complémentaires qui leur semblent importants de souligner dans le cadre du projet ENT, sous réserve que ces éléments respectent la législation en vigueur, et soient notamment conformes aux informations visées dans le registre des traitements pour le traitement en question.
1.4. Contractualisation avec les utilisateurs
1.4.1 Objectifs
Avant toute utilisation de l’ENT, les utilisateurs doivent être mis en mesure de prendre connaissance des règles applicables et de les accepter formellement. Ces règles ont une nature contractuelle : elles doivent donc être rédigées de manière claire, être portées à la connaissance de l’utilisateur avant usage et être acceptées lors de la première connexion afin de lui être opposables. En cas de non-respect, des mesures peuvent être prises, telles qu’une restriction d’usage, une suppression de compte ou, selon les cas, une sanction disciplinaire.
En pratique, ces règles sont généralement regroupées dans une charte d’usage des services numériques ou dans des conditions générales d’utilisation de l’ENT. La forme du document peut varier, mais trois exigences doivent être respectées : une rédaction claire, une acceptation formelle à la première connexion, et une information explicite des utilisateurs à chaque modification substantielle (idéalement avec une nouvelle étape obligatoire de prise de connaissance lors de la connexion suivante).
La charte d’usage ne se substitue pas aux autres documents applicables : elle vient les compléter, notamment le règlement intérieur des écoles et des établissements. Elle a vocation à fixer les règles d’accès, d’utilisation et de comportement dans l’ENT, tout en rappelant les règles de droit applicables aux usages numériques.
Sur le plan opérationnel, il convient au minimum de : rédiger une charte d’usage couvrant les droits, obligations, règles d’authentification, responsabilité et protection des données ; mettre en place un mécanisme d’acceptation formelle à la première connexion ; conserver une trace de cette acceptation ; et organiser la gestion des mises à jour de la charte pour garantir son opposabilité dans le temps.
1.4.2 Droits des utilisateurs
La charte d’usage des services numériques rappelle les droits des utilisateurs et notamment :
- Les conditions dans lesquelles les utilisateurs ont le droit d’accéder à l’ENT (services de base et services complémentaires selon la catégorie d’utilisateur) ;
- La possibilité de stocker du contenu dans l’ENT ;
- Tous les droits relatifs à la protection des données à caractère personnel tels que garantis par l’article 5 de l’arrêté du 30 novembre 2006 relatifs aux ENT ;
- Le droit au respect de la vie privée ;
- Les conditions d’accès et d’échanges aux espaces de contributions personnelles, aux espaces de stockage d’informations individuelles et aux espaces de commentaires et de publication.
1.4.3 Obligations des utilisateurs
La charte d’usage des services numériques rappelle également les obligations des utilisateurs parmi lesquelles :
- Le respect du principe de neutralité religieuse, politique et commerciale
- Le respect des droits des tiers
- L’interdiction de diffuser et d’accéder à des contenus illicites
- Le respect des finalités de l’ENT
- Le respect de l’intégrité technique et de la sécurité des systèmes d’information
Ainsi, la charte d’utilisation des services numériques doit contenir une clause par laquelle chaque utilisateur s’engage à ne pas diffuser sur l’ENT d’informations ou d’images qui porteraient atteinte à la dignité humaine, à la vie privée d’autrui et d’une manière générale, dans l’hypothèse où le contenu vise une personne, sans en avoir préalablement obtenu l’autorisation de la personne concernée.
1.4.4 Identification / authentification
La charte d’usage des services numériques souligne le caractère éminemment personnel du couple identifiant / mot de passe permettant d’accéder aux services de l’ENT. Ce rappel permet d’introduire le principe suivant : toute utilisation du mot de passe est présumée effectuée au nom de l’utilisateur, de sorte que l’utilisateur demeurera seul responsable de l’utilisation de l’ENT qui sera faite sous son identifiant.
1.4.5 Responsabilité
Outre les éléments de responsabilité généraux, la charte d’usage des services numériques à destination des utilisateurs précise que l’utilisateur est responsable de l’utilisation de son espace individuel, des contributions qu’il publie et des informations qu’il échange sur les espaces de commentaires et de publication.
L’utilisateur est également responsable en matière de contenus publiés sur les messageries disponibles sur les ENT. En effet, la messagerie électronique de l’ENT est un outil mis à la disposition des utilisateurs mais dont l’utilisation doit suivre les mêmes fins que l’ENT, c’est-à-dire être utilisée uniquement dans un cadre scolaire, à des fins éducatives et pédagogiques.
Dans le cas où sont fournies des adresses électroniques, celles-ci doivent être utilisées conformément aux dispositions des conditions générales ou spécifiques et supprimées (y compris le contenu des boîtes de messagerie). D’une manière générale, la messagerie électronique doit faire l’objet d’un usage conforme à la charte d’utilisation de l’ENT et aux finalités éducatives et pédagogiques de l’ENT.
S’agissant des contenus et messages échangés, ces derniers relèvent par principe du droit de la correspondance privée. Ils sont donc couverts par les dispositions légales concernant les correspondances privées. Il existe des exceptions reconnues par la jurisprudence, notamment les courriels émis dans des listes de discussions publiques (dont le contenu est public) ou des listes à inscription libre et ouverte à tout le monde.
En outre, dans la mesure où cette messagerie s’inscrit dans le cadre particulier de l’ENT, la légitimité du droit du chef d’établissement ou directeur de l’école ou des porteurs de projet d’en protéger la bonne utilisation et l’usage licite peut être invoquée et justifier leur pouvoir d’exercer des contrôles sur lesdites correspondances. Ce droit de contrôle sera mentionné dans les conditions d’utilisation encadrant l’usage de la messagerie électronique. En tout état de cause, en cas de difficulté, le responsable de l’ENT dispose toujours du droit de demander une autorisation de contrôle à la juridiction compétente.
Dans le cadre d’une utilisation massive ou collective de la messagerie électronique, conférant alors à la messagerie la qualité d’outil de communication publique, il sera dès lors possible et normal pour le responsable de l’ENT de prendre connaissance des messages échangés et d’en demander ou de procéder à leur suppression en cas de contenus inappropriés.
A noter : Un message instantané est un courrier privé (il est envoyé à une ou plusieurs personnes physiques ou morales déterminées). Il est donc régi par les mêmes règles que la messagerie électronique.
1.4.6 Obligation de protection des données personnelles
S’agissant de l’ENT, la charte d’usage des services numériques précise que le ou les responsable(s) du traitement mettent en œuvre un traitement de données à caractère personnel ainsi que les caractéristiques dudit traitement (finalités, base légale, catégorie de données collectées, conditions de collecte, destinataires, durée de conservation). La charte d’usage des services numériques informe également l’utilisateur des droits dont il dispose concernant la protection de ses données à caractère personnel et précise les modalités d’exercice de ses droits.
La solution ENT peut également s’interfacer avec certains services tiers via le Gestionnaire d’accès aux ressources (GAR). Dans ce cadre, les fournisseurs de services tiers s’engagent par un contrat d’adhésion, respectent un référentiel technique et fonctionnel, et seuls les données identifiées en amont comme nécessaires sont transmises aux fournisseurs de ressources adhérents. La liste des acteurs ENT et des fournisseurs de ressources adhérents est publiée sur le site du GAR.
2. Les obligations réglementaires liées à la mission de gestion des archives publiques
La gestion d’archives publiques implique un certain nombre de prérequis réglementaires incontournables qui doivent obligatoirement être pris en compte par les différents acteurs et utilisateurs des ENT, à commencer par les éditeurs des solutions logicielles.
Certains aspects juridiques connexes à la question de l’archivage ont déjà été traités dans le chapitre 1.4. Contractualisation avec les utilisateurs.
Concernant la gestion d’archives publiques, le cadre réglementaire est donné par le code du Patrimoine :
Le code définit les « archives publiques », et insiste depuis 2016 que cette notion s’applique tout support confondu, c’est-à-dire sur papier ou numérique, et intègre de ce fait la gestion des données dans ses articles L. 211-1 et L. 211-4.
Il précise également les obligations réglementaires de cette gestion et en particulier l’obligation de faire valider toute élimination de données par la personne en charge du contrôle scientifique et technique (CST) de l’État. Les article L. 212-4 et L. 212-6 définissent le CST et ses différentes branches assurant ce contrôle à l’échelon central ou à l’échelon local. À noter que la répartition de cette responsabilité est fonction du producteur de données3.
Enfin, le code prévoit des sanctions pénales en cas de non-respect des dispositions précédemment énoncées.
2.1. La notion d’archives
Art. L. 211-1
Les archives sont l'ensemble des documents, y compris les données, quels que soient leur date, leur lieu de conservation, leur forme et leur support, produits ou reçus par toute personne physique ou morale et par tout service ou organisme public ou privé dans l'exercice de leur activité.
2.2. Les archives publiques
Art. L. 211-4
Les archives publiques sont :
-
Les documents qui procèdent de l'activité de l'État, des collectivités territoriales, des établissements publics et des autres personnes morales de droit public. Les actes et documents des assemblées parlementaires sont régis par l'ordonnance n° 58-1100 du 17 novembre 1958 relative au fonctionnement des assemblées parlementaires ;
-
Les documents qui procèdent de la gestion d'un service public ou de l'exercice d'une mission de service public par des personnes de droit privé ;
-
Les minutes et répertoires des officiers publics ou ministériels et les registres de conventions notariées de pacte civil de solidarité.
2.3. Le contrôle scientifique et technique (CST)
Art. L. 212-4
La gestion des documents d'archives publiques procédant de l'activité des personnes mentionnées à l'article L. 211-4 […] est assurée par ces personnes sous le contrôle scientifique et technique de l'administration des archives.
Art. L. 212-6
Les collectivités territoriales sont propriétaires de leurs archives. Elles veillent à leur gestion, à leur conservation et à leur mise en valeur dans l'intérêt public et sous le contrôle scientifique et technique de l'administration des archives.
Le CST sur les archives publiques consiste en la vérification sur pièces ou sur place, par l’État4, des conditions de gestion, de collecte, de sélection et d’élimination, de traitement, de classement, de conservation et de communication des archives.
2.4. Les sanctions pénales prévues
Art. L. 214-3
Sans préjudice de l'application des articles 322-2, 432-15, 432-16 et 433-4 du code pénal, le fait, pour une personne détentrice d'archives publiques en raison de ses fonctions, de détourner ou soustraire tout ou partie de ces archives ou de les détruire sans accord préalable de l'administration des archives est puni d'une peine de trois ans d'emprisonnement et de 45 000 € d'amende.
Est puni des mêmes peines le fait, pour une personne détentrice d'archives publiques en raison de ses fonctions, d'avoir laissé détruire, détourner ou soustraire tout ou partie de ces archives sans accord préalable de l'administration des archives.
Lorsque les faits prévus aux premier et deuxième alinéas sont commis par négligence dans les conditions et selon les distinctions prévues à l'article 121-3 du code pénal, les peines sont d'un an d'emprisonnement et de 15 000 € d'amende.
La tentative des délits prévus au premier alinéa et le fait, pour la personne visée au deuxième alinéa, d'avoir laissé commettre une telle tentative sont punis des mêmes peines.
3. Cadre légal et règlementaire des fonctionnalités d’un ENT
L’utilisation d’un ENT doit respecter plusieurs cadres juridiques complémentaires au RGPD, notamment ceux relatifs à la sécurité des accès, à la responsabilité des contenus publiés, à la protection de la vie privée, au droit à l’image, à la propriété intellectuelle, à la traçabilité, aux audits et à la conservation des données.
Les principales obligations sont rappelées ci-dessous de manière synthétique.
3.1. Identification, authentification et gestion des accès
L’accès à l’ENT repose sur l’utilisation d’identifiants personnels, généralement composés d’un identifiant et d’un mot de passe, ou d’un autre moyen d’authentification.
Ces identifiants sont strictement personnels. Chaque utilisateur est responsable de leur conservation et ne doit pas les communiquer à un tiers.
L’utilisation d’un compte personnel permet de présumer que les actions réalisées sur l’ENT ont été effectuées par le titulaire du compte, sauf en cas de fraude signalée. En conséquence, tout utilisateur qui constate une utilisation anormale de son compte ou un accès non autorisé doit en informer rapidement la personne ou le service compétent.
Les modalités de remise, de modification, de renouvellement et de sécurisation des identifiants doivent être précisées dans la charte d’usage de l’ENT (cf. chapitre : « Contractualisation avec les utilisateurs »)
3.2. Usurpation d’identité numérique
Le délit d’usurpation d’identité susvisé appartient à la catégorie des délits d’atteinte à la personnalité, et plus précisément d’atteinte à la vie privée. La Cour Européenne des Droits de l’Homme a adopté une interprétation extensive de la notion de vie privée permettant en principe d’inclure les activités professionnelles ou commerciales5.
Lorsqu’il est commis par une personne morale, celle-ci est passible d’une amende dont le montant est quintuplé par rapport à celui encouru par les personnes physiques, soit 75 000 euros6.
Ce délit, pour son volet numérique, comprend un élément matériel qui est caractérisé par le fait d’usurper l’identité d’un tiers « […] sur un réseau de communication au public en ligne […] »7.
Dans la mesure où l’ENT intègre une forte dominante identitaire (noms, pseudonymes, comptes, codes…), des usages détournés de ces éléments d’identité d’un utilisateur par un autre sont susceptibles de se produire et, sous réserve de l’interprétation qui sera faite par les juridictions, être qualifiés de délit d’usurpation d’identité numérique.
De tels agissements pourront assurément être considérés comme relevant de l’usurpation d’identité s’il est démontré la réalité de l’usurpation mais également l’élément intentionnel visant à nuire à l’utilisateur légitime. Cet élément sera constitué dès lors que l’usurpation de l’identité d’un tiers ou que l’usage de données de toute nature permettant d’identifier ce tiers est commise « […] en vue de troubler sa tranquillité ou celle d’autrui, ou de porter atteinte à son honneur ou à sa considération […] ».
3.3. Espaces d’échanges et de collaboration
L’ENT peut proposer des espaces d’échanges, de publication ou de travail collaboratif : forums, blogs, cahiers de textes, groupes de travail, espaces de dépôt, commentaires ou outils similaires.
Ces espaces doivent être utilisés dans un cadre scolaire, éducatif ou pédagogique. Les utilisateurs doivent s’abstenir d’y publier des contenus illicites, inappropriés ou contraires aux règles d’usage. (cf. chapitre : « Contractualisation avec les utilisateurs »)
La loi n° 2004-575 du 21 juin 2004 pour la confiance dans l’économie numérique (LCEN) fait reposer sur l’éditeur du site internet la responsabilité de l’ensemble des contenus publiés par ses utilisateurs, alors que l’hébergeur du site internet bénéficie d’un régime de responsabilité atténuée. Le critère du « rôle actif » dans le contrôle des contenus diffusés sur les espaces de discussions et de commentaires permet de déterminer si l’éditeur du site internet a un rôle d’éditeur ou d’hébergeur des contenus publiés :
- S’il adopte un rôle actif (par exemple en contrôlant les contenus avant leur publication), il est alors qualifié d’éditeur et est responsable de ce qui est publié ;
- S’il ne contrôle pas ces contenus, il est qualifié d’hébergeur et n’est pas responsable de ce qui est publié ; il est dans cas tenu à simple obligation de supprimer promptement un contenu manifestement illicite qui lui est signalé.
Le principe général demeure que l’utilisateur qui publie un contenu en est responsable. Toutefois, les responsables de l’ENT doivent prévoir des mécanismes permettant de signaler et de traiter les contenus manifestement illicites ou contraires aux règles d’usage.
3.4. Messagerie électronique et messagerie instantanée
Lorsque l’ENT propose une messagerie électronique ou instantanée, celle-ci doit être utilisée dans le cadre des finalités de l’ENT, c’est-à-dire pour des usages scolaires, éducatifs, pédagogiques ou administratifs.
Les échanges réalisés au moyen de ces outils peuvent relever du secret des correspondances, notamment lorsqu’ils sont adressés à une ou plusieurs personnes déterminées.
Toutefois, l’ENT étant un service mis à disposition dans un cadre scolaire, des contrôles peuvent être prévus afin de garantir le bon fonctionnement du service, la sécurité des utilisateurs et le respect des conditions d’utilisation. Ces contrôles doivent être encadrés, proportionnés et portés à la connaissance des utilisateurs. (cf. chapitre : « Contractualisation avec les utilisateurs »)
3.5. Espaces individuels
La plupart des ENT proposent un « espace individuel » sous le seul contrôle de l’utilisateur.
Il est recommandé que la charte d’usage des services numériques informe les utilisateurs que cet espace individuel n’est pas un espace « privé » et qu’il pourra faire l’objet de contrôle, et notamment être accessible Etant toutefois rappelé les enseignants et le personnel conservent un droit à la vie privée résiduelle qui devra être organisé par chaque établissement scolaire de rattachement (soit dans l’ENT, soit hors ENT).
3.6. Respect des droits des tiers
Les utilisateurs de l’ENT doivent respecter les droits des tiers.
Cela concerne notamment :
- les droits de propriété intellectuelle sur les ressources, documents, images, vidéos, sons ou créations partagés dans l’ENT ;
- le droit au respect de la vie privée ;
- le droit à l’image ;
- la protection des données personnelles ;
- la confidentialité des informations auxquelles les utilisateurs peuvent avoir accès.
Les contenus disponibles dans l’ENT ne peuvent pas être reproduits, diffusés ou réutilisés librement, sauf autorisation ou exception prévue par la loi, notamment dans le cadre pédagogique.
De même, la diffusion de photographies, vidéos ou enregistrements permettant d’identifier une personne doit respecter les règles applicables au droit à l’image et à la protection des données personnelles. Lorsque cela est nécessaire, une autorisation doit être recueillie, en particulier pour les mineurs.
La charte d’usage doit rappeler ces principes et inviter les utilisateurs à vérifier qu’ils disposent des droits nécessaires avant toute publication ou diffusion.
3.7. Traçabilité et journalisation
L’utilisation d’un ENT suppose la mise en place de journaux techniques permettant d’assurer la sécurité, le bon fonctionnement du service et la détection d’éventuelles anomalies.
Ces journaux peuvent notamment porter sur :
- les connexions ;
- les accès aux ressources ;
- certaines actions réalisées dans l’ENT ;
- les opérations techniques effectuées par les administrateurs ou exploitants.
La traçabilité doit être limitée à ce qui est nécessaire et proportionné aux finalités poursuivies. Lorsqu’elle porte sur des données personnelles, elle doit être mise en œuvre conformément au RGPD et à la loi Informatique et Libertés.
Les utilisateurs doivent être informés de l’existence de ces traitements, de leurs finalités et des durées de conservation applicables.
3.8. Sécurité et atteintes à l’ENT
L’ENT constitue un système de traitement automatisé de données.
Tout accès frauduleux, maintien non autorisé, détournement de compte, tentative d’intrusion, altération de données ou perturbation du fonctionnement du service est interdit et peut être sanctionné.
Les responsables de l’ENT doivent mettre en œuvre des mesures de sécurité adaptées afin de protéger le service, les comptes utilisateurs, les données et les ressources accessibles.
Ces mesures doivent être documentées et régulièrement réévaluées.
3.9. Audit et contrôle
Des audits et contrôles peuvent être réalisés afin de vérifier :
- le bon fonctionnement de l’ENT ;
- la qualité du service rendu ;
- la sécurité du système ;
- le respect des conditions d’utilisation ;
- la conformité des usages aux finalités éducatives, pédagogiques ou administratives du service.
Ces opérations doivent être justifiées, proportionnées et réalisées par des personnes habilitées.
Les règles applicables aux audits et contrôles doivent être définies dans les documents d’usage de l’ENT. Elles doivent également tenir compte du respect de la vie privée des utilisateurs.
En cas d’usage illicite ou contraire aux règles d’utilisation, les mesures prévues par la charte ou les textes applicables peuvent être mises en œuvre.
3.10. Cookies, suivi des accès et statistiques
L’ENT peut utiliser des outils de mesure d’audience, de suivi des accès ou des cookies afin d’améliorer le service, d’en mesurer l’usage ou d’en assurer le bon fonctionnement.
Ces dispositifs doivent respecter les règles applicables en matière de protection des données personnelles et de traceurs.
Lorsque des cookies ou traceurs nécessitent le consentement de l’utilisateur, celui-ci doit être recueilli dans des conditions conformes à la réglementation applicable.
Les données statistiques doivent, autant que possible, être anonymisées ou agrégées. Leur conservation doit être limitée à la durée nécessaire aux finalités poursuivies.
4. Arbre de décision tendant à déterminer le modèle de contrat à utiliser comme base de travail
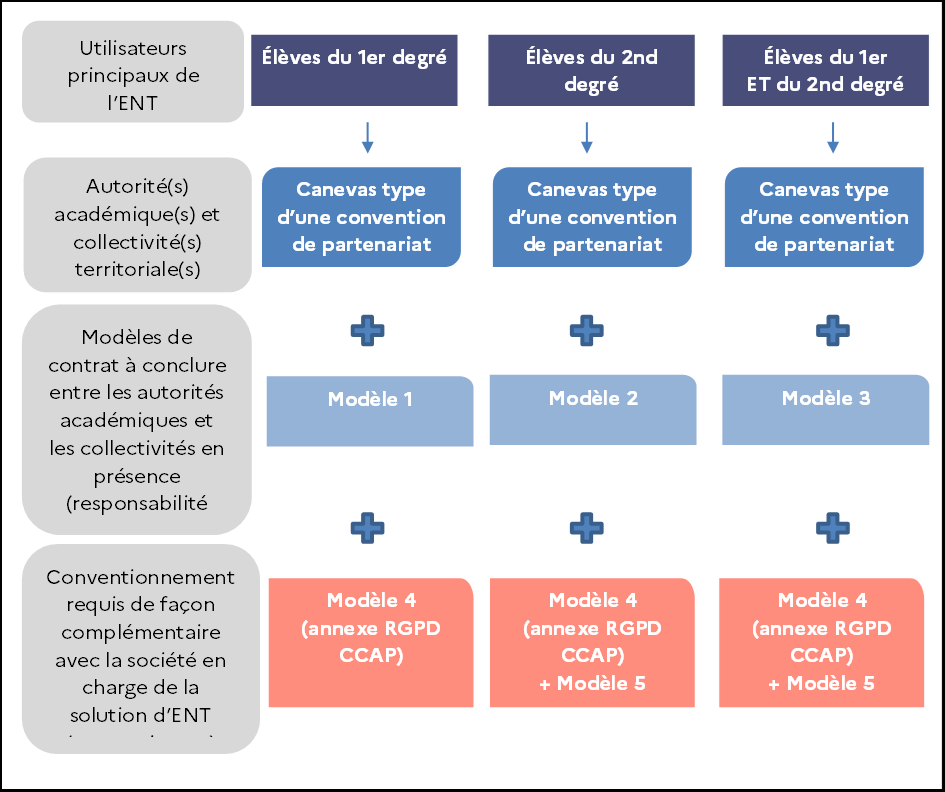
Ligne 1 — Utilisateurs principaux de l'ENT
- Colonne 1 : Élèves du 1er degré
- Colonne 2 : Élèves du 2nd degré
- Colonne 3 : Élèves du 1er ET du 2nd degré
(flèche vers le bas pour chaque colonne)
Ligne 2 — Autorité(s) académique(s) et collectivité(s) territoriale(s)
- Colonne 1 : Canevas type d'une convention de partenariat
- Colonne 2 : Canevas type d'une convention de partenariat
- Colonne 3 : Canevas type d'une convention de partenariat*
(symbole "+" entre chaque ligne et la suivante)
Ligne 3 — Modèles de contrat à conclure entre les autorités académiques et les collectivités en présence (responsabilité…)
- Colonne 1 : Modèle 1
- Colonne 2 : Modèle 2
- Colonne 3 : Modèle 3
(symbole "+" entre chaque ligne et la suivante)
Ligne 4 — Conventionnement requis de façon complémentaire avec la société en charge de la solution d'ENT
- Colonne 1 : Modèle 4 (annexe RGPD CCAP)
- Colonne 2 : Modèle 4 (annexe RGPD CCAP) + Modèle 5
- Colonne 3 : Modèle 4 (annexe RGPD CCAP) + Modèle 5
Téléchargement
Modèles
Téléchargement
Modèles
-
Dans le cadre d’un marché public, il est recommandé de faire référence à l’arrêté du 30 mars 2021 portant approbation du cahier des clauses administratives générales des marchés publics de prestations intellectuelles, et notamment à l’article 5 et notamment au « 5.2 protection des données à caractère personnel ». https://www.legifrance.gouv.fr/loda/id/JORFTEXT000043310613/2026-02-14 ↩
-
Voir la partie 3.1 Exercice du CST ↩
-
Le service interministériel des Archives de France (SIAF) du ministère de la Culture, par l’intermédiaire des missions placées auprès des ministères et par les Archives départementales. ↩
-
CEDH, 16-2-2000, Amann c/ Suisse, § 65, définition issue de CEDH, 16-12-1992, Nemietz c/ Allemagne, série A n°251-B, p.33-34, § 29 ↩
-
Article 131-38 du Code pénal ↩
-
Cf. Article 226-4-1 du Code pénal cité supra. ↩